Domain homöopathie-hamburg.de kaufen?
Wir ziehen mit dem Projekt
homöopathie-hamburg.de um.
Sind Sie am Kauf der Domain
homöopathie-hamburg.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain homöopathie-hamburg.de kaufen?
Ist Homöopathie gleich Naturheilkunde?
Nein, Homöopathie und Naturheilkunde sind nicht dasselbe. Homöopathie ist eine alternative medizinische Praxis, die auf dem Prinzip der Ähnlichkeitsregel basiert, während Naturheilkunde ein breiterer Begriff ist, der verschiedene alternative Therapien und Heilmethoden umfasst, die die Selbstheilungskräfte des Körpers unterstützen. Homöopathie verwendet stark verdünnte Substanzen, während Naturheilkunde auf natürliche Heilmittel wie Kräuter, Ernährung, Bewegung und Entspannungstechniken setzt. Obwohl beide Ansätze auf ganzheitliche Gesundheit abzielen, unterscheiden sie sich in ihren Grundprinzipien und Anwendungen. **
Was ist Phishing auf Vinted? - Was ist Phishing auf Vinted?
Phishing auf Vinted ist eine betrügerische Methode, bei der Kriminelle versuchen, persönliche Informationen wie Passwörter, Kreditkartennummern oder andere sensible Daten von Vinted-Nutzern zu stehlen. Dies geschieht oft durch gefälschte E-Mails oder Nachrichten, die vorgeben, von Vinted zu stammen und die Nutzer dazu auffordern, auf betrügerische Links zu klicken oder ihre Daten preiszugeben. Es ist wichtig, vorsichtig zu sein und keine sensiblen Informationen preiszugeben, um sich vor Phishing auf Vinted zu schützen. **


Ähnliche Suchbegriffe für Phishing
Top-Angebote
Produkte zum Begriff Phishing:
-
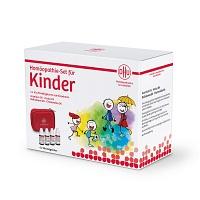
HOMÖOPATHIE Set für Kinder Globuli 1 StHomoeopathie Set für Kinder Globuli - Vier homöopathische Mittel: Aconitum, Arnica, Belladonna, Chamomilla (jeweils D 6) - Ganzheitlich. Einfach. Verträglich. - Gesundheit und Wohlbefinden für Ihr Kind. - Im praktischen Set39,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Barthels, Anneliese: Pilze in der Homöopathie und der NaturheilkundePilze in der Homöopathie und der Naturheilkunde , Die Heilkraft der Pilze Pilze sind wie Zauberwesen in einer magischen Welt: Sie berauschen, können Krankheiten hervorrufen, vergiften ¿ aber auch heilen. Anneliese Barthels ist fasziniert von ihrem alchemistischen Können im Sterbe- und Werdeprozess und ihrer Vermittlerrolle im Austausch von Informationen in der Pflanzenwelt. Sie beschreibt das Reich der Pilze, ihre Wirkstoffe, ihre Einsatzmöglichkeiten in der Naturheilkunde sowie als Lieferanten für Arzneimittel und ihr charakteristisches Verhalten. Im Kapitel "Pilze in der Homöopathie" werden die Merkmale von Gemüts- und Körpersymptomen und die besonderen und auffälligen Symptome einzelner Pilzarzneien beschrieben und mit den Themen der Uranserie verglichen. Einen Hauptbestandteil des Fachbuches bilden vier Studien nach homöopathischen Prinzipien zu neuen Pilzen: Echter Zunderschwamm Fom-f., Birkenporling Pipt-b., Schopftintling Copr-c. und Ganoderma lucidum Ganod-l. Die Protokolle sind nach Symptomenschwerpunkten aufgeführt. Mit den Aufzeichnungen von bereits gut verlaufenen Fällen werden die neuen Arzneimittelbilder vervollständigt und verständlicher. Das Repertorium im Anhang erleichtert die Arzneimittelwahl. Neu in der 2. erweiterten Auflage: - Erweiterte Vitalpilzbeschreibung Indikationszusammenfassung - Erweiterungen bei den Erkrankungen durch Pilze - Erweiterungen bei den Arzneimittelbeschreibungen der Pilze in der Homöopathie - HAMSE Ganoderma lucidum - Homöopathische Pilzverordnungen während der Corona-Pandemie , Seife > Autopflege & Aufbereitung , Auflage: 2., erweiterete Auflage 2022, Erscheinungsjahr: 202207, Produktform: Leinen, Autoren: Barthels, Anneliese, Edition: ENL, Auflage: 22002, Auflage/Ausgabe: 2., erweiterete Auflage 2022, Seitenzahl/Blattzahl: 349, Keyword: Heilpraktiker; Mediengruppe Oberfranken Fachverlage; Naturheilverfahren; Ganzheitliche Medizin; Therapie; ML; Prävvention; Symptombehandlung; Mythologie; NutzDiagnoseverfahren; Heilkraft; Naturheilpraxis; Alternative Medizin; Behandlung; Komplementärmedizin; Anneliese Barthels; Pilzmittel; Heilpilz; Phytotherapie; Halluzinogene Gifte; Vitalpilz; Pflanzenheilkunde; Pilzanwendungen; Pilzwissen; Pilzarzneimittel, Fachschema: Medizin / Naturheilkunde, Volksmedizin, Alternativmedizin, Fachkategorie: Familie und Gesundheit, Warengruppe: HC/Ratgeber Gesundheit, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 245, Breite: 170, Höhe: 22, Gewicht: 952, Produktform: Gebunden, Genre: Sachbuch/Ratgeber,39,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Leitfaden NaturheilkundeLeitfaden Naturheilkunde , Methoden, Konzepte und praktische Anwendung , Seife > Autopflege & Aufbereitung , Auflage: 8. Auflage, Erscheinungsjahr: 20250212, Redaktion: Schmiedel, Volker~Matejka, Rainer~Khokhar, Anika M. Rajput, Auflage: 25008, Auflage/Ausgabe: 8. Auflage, Seitenzahl/Blattzahl: 1340, Abbildungen: 90 farbige Abbildungen, Keyword: Naturheilverfahren; Komplementärmedizin; Ganzheitsmedizin; Weiterbildung; Heilpraktiker Ausbildung; TCM; TEM; TEK; Integrative Medizin; Interdisziplinäre Heilkunde; Kneipp; Traditionelle Chinesische Medizin; Traditionelle Europäische Medizin;, Fachschema: Heilen / Naturheilkunde~Heilmittel / Naturheilmittel~Naturheilkunde - Naturheilverfahren~Naturmedizin~Medizin / Naturheilkunde, Volksmedizin, Alternativmedizin, Fachkategorie: Alternativmedizin, Warengruppe: HC/Alternative Medizin/Naturmedizin/Homöopathie, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 229, Breite: 152, Höhe: 48, Gewicht: 2, Produktform: Kartoniert, Genre: Mathematik/Naturwissenschaften/Technik/Medizin,86,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Phishing URLKaspersky Threat Data Feeds – Phishing URL In der heutigen vernetzten Welt stellen Phishing-Angriffe eine der größten Cyberbedrohungen für Unternehmen und Privatpersonen dar. Cyberkriminelle nutzen bösartige Websites, um Benutzerdaten zu stehlen, vertrauliche Informationen auszuspionieren und schädliche Aktivitäten auszuführen. Um sich gegen diese Angriffe zu wappnen, benötigen Unternehmen kontinuierlich aktualisierte Informationen über gefährliche URLs. **Kaspersky Threat Data Feeds – Phishing URL** bietet eine umfassende und ständig aktualisierte Datenquelle über bekannte Phishing-URLs, die es Unternehmen ermöglicht, potenziell schädliche Websites zu identifizieren und ihre Systeme effektiv vor Phishing-Angriffen zu schützen. Überblick über Kaspersky Threat Data Feeds – Phishing URL Der **Kaspersky Threat Data Feeds – Phishing URL**-Dienst stellt Unternehmen eine stetig aktualisierte Datenbank über URLs zur Verfügung, die als Phishing-Websites identifiziert wurden. Diese Feeds umfassen Details über verdächtige und bösartige Websites, die darauf abzielen, Benutzerdaten zu stehlen oder Schadsoftware zu verbreiten. Durch die Integration dieser Informationen in bestehende Sicherheitslösungen können Unternehmen ihre Abwehrmechanismen stärken und die Wahrscheinlichkeit von Cyberangriffen erheblich verringern. Hauptfunktionen Umfassende Phishing-URL-Daten: Bereitstellung einer ständig aktualisierten Datenbank mit Phishing-URLs, die in Echtzeit Bedrohungen erkennen und blockieren hilft. Zusätzliche Bedrohungsinformationen: Zu jeder URL werden relevante Details wie Kategorie, Bedrohungslevel und geografische Herkunft geliefert. Nahtlose Integration: Einfache Implementierung der Datenfeeds in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitssysteme. Minimierung von Fehlalarmen: Durch die Bereitstellung präziser Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams gesteigert. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor sie in das System eindringen können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Phishing: Durch den Zugang zu aktuellen Bedrohungsdaten können Unternehmen schädliche Phishing-URLs schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Phishing URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Phishing URL Verhinderung von Identitätsdiebstahl: Durch Blockierung von Phishing-URLs können Unternehmen sicherstellen, dass Mitarbeiter und Kunden nicht auf gefälschte Websites zugreifen. Schutz vor Datendiebstahl: Phishing-Angriffe, die darauf abzielen, sensible Daten zu sammeln, können frühzeitig erkannt und verhindert werden. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger URLs kann das Unternehmensnetzwerk besser geschützt werden.20258,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Ist das Phishing von Handynummern genauso strafbar wie allgemeines Phishing?
Ja, das Phishing von Handynummern ist genauso strafbar wie allgemeines Phishing. Beide Handlungen zielen darauf ab, persönliche Informationen zu stehlen und betrügerische Aktivitäten durchzuführen. Die Strafbarkeit hängt von den jeweiligen Gesetzen des Landes ab, in dem das Phishing stattfindet. **
-
Phishing oder echt?
Um herauszufinden, ob eine E-Mail oder Nachricht echt oder ein Phishing-Versuch ist, sollte man aufmerksam auf bestimmte Merkmale achten. Dazu gehört beispielsweise die Überprüfung des Absenders, der Schreibweise und Grammatik, sowie der enthaltenen Links. Bei Unsicherheit ist es ratsam, den Absender direkt zu kontaktieren oder die Website unabhängig zu besuchen, anstatt auf Links in der Nachricht zu klicken. Es ist wichtig, vorsichtig zu sein und persönliche Informationen nicht leichtfertig preiszugeben, um sich vor Betrug zu schützen. **
-
Was ist Phishing?
Phishing ist eine betrügerische Methode, bei der Cyberkriminelle versuchen, an vertrauliche Informationen wie Passwörter, Kreditkartennummern oder persönliche Daten zu gelangen. Dies geschieht oft durch gefälschte E-Mails, Websites oder Nachrichten, die den Anschein erwecken, von vertrauenswürdigen Quellen zu stammen. Das Ziel von Phishing ist es, die Opfer dazu zu bringen, ihre sensiblen Daten preiszugeben, um sie dann für betrügerische Zwecke zu nutzen. Es ist wichtig, vorsichtig zu sein und verdächtige Nachrichten oder Links nicht zu öffnen, um sich vor Phishing-Angriffen zu schützen. **
-
Was bedeutet Phishing?
Phishing bezeichnet eine Methode des Internetbetrugs, bei der Betrüger versuchen, sensible Informationen wie Passwörter, Kreditkartennummern oder persönliche Daten von ahnungslosen Nutzern zu stehlen. Dies geschieht in der Regel durch gefälschte E-Mails, Websites oder Nachrichten, die den Anschein erwecken, von vertrauenswürdigen Unternehmen oder Personen zu stammen. Das Ziel des Phishings ist es, diese Informationen für betrügerische Zwecke zu nutzen, wie zum Beispiel Identitätsdiebstahl oder finanziellen Betrug. **


Was ist DHL Phishing?
DHL Phishing ist eine betrügerische Methode, bei der Kriminelle gefälschte E-Mails oder SMS im Namen des Logistikunternehmens DHL versenden. In diesen Nachrichten wird meist behauptet, dass ein Paket nicht zugestellt werden konnte und der Empfänger auf einen Link klicken oder persönliche Daten eingeben muss, um das Problem zu lösen. Das Ziel dieser Phishing-Attacken ist es, sensible Informationen wie Passwörter, Kreditkartendaten oder persönliche Daten der Opfer zu stehlen. Es ist wichtig, solche betrügerischen Nachrichten zu erkennen und nicht auf Links zu klicken oder persönliche Informationen preiszugeben. **
Wer haftet bei Phishing?
Wer haftet bei Phishing? In der Regel haftet der Phishing-Angreifer, da er durch betrügerische Handlungen versucht, an persönliche Informationen oder Geld zu gelangen. Allerdings können auch die Opfer von Phishing haftbar gemacht werden, wenn sie grob fahrlässig gehandelt haben, z.B. indem sie persönliche Daten preisgegeben haben. Banken und Unternehmen können ebenfalls haftbar sein, wenn sie nicht ausreichend Maßnahmen zum Schutz vor Phishing-Angriffen getroffen haben. Letztendlich ist die Haftung bei Phishing eine komplexe Angelegenheit, die von verschiedenen Faktoren abhängt und im Einzelfall geprüft werden muss. **
Top-Angebote
Produkte zum Begriff Phishing:
-
Kaspersky Threat Data Feeds - Phishing URLKaspersky Threat Data Feeds – Phishing URL In der heutigen vernetzten Welt stellen Phishing-Angriffe eine der größten Cyberbedrohungen für Unternehmen und Privatpersonen dar. Cyberkriminelle nutzen bösartige Websites, um Benutzerdaten zu stehlen, vertrauliche Informationen auszuspionieren und schädliche Aktivitäten auszuführen. Um sich gegen diese Angriffe zu wappnen, benötigen Unternehmen kontinuierlich aktualisierte Informationen über gefährliche URLs. **Kaspersky Threat Data Feeds – Phishing URL** bietet eine umfassende und ständig aktualisierte Datenquelle über bekannte Phishing-URLs, die es Unternehmen ermöglicht, potenziell schädliche Websites zu identifizieren und ihre Systeme effektiv vor Phishing-Angriffen zu schützen. Überblick über Kaspersky Threat Data Feeds – Phishing URL Der **Kaspersky Threat Data Feeds – Phishing URL**-Dienst stellt Unternehmen eine stetig aktualisierte Datenbank über URLs zur Verfügung, die als Phishing-Websites identifiziert wurden. Diese Feeds umfassen Details über verdächtige und bösartige Websites, die darauf abzielen, Benutzerdaten zu stehlen oder Schadsoftware zu verbreiten. Durch die Integration dieser Informationen in bestehende Sicherheitslösungen können Unternehmen ihre Abwehrmechanismen stärken und die Wahrscheinlichkeit von Cyberangriffen erheblich verringern. Hauptfunktionen Umfassende Phishing-URL-Daten: Bereitstellung einer ständig aktualisierten Datenbank mit Phishing-URLs, die in Echtzeit Bedrohungen erkennen und blockieren hilft. Zusätzliche Bedrohungsinformationen: Zu jeder URL werden relevante Details wie Kategorie, Bedrohungslevel und geografische Herkunft geliefert. Nahtlose Integration: Einfache Implementierung der Datenfeeds in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitssysteme. Minimierung von Fehlalarmen: Durch die Bereitstellung präziser Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams gesteigert. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor sie in das System eindringen können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Phishing: Durch den Zugang zu aktuellen Bedrohungsdaten können Unternehmen schädliche Phishing-URLs schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Phishing URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Phishing URL Verhinderung von Identitätsdiebstahl: Durch Blockierung von Phishing-URLs können Unternehmen sicherstellen, dass Mitarbeiter und Kunden nicht auf gefälschte Websites zugreifen. Schutz vor Datendiebstahl: Phishing-Angriffe, die darauf abzielen, sensible Daten zu sammeln, können frühzeitig erkannt und verhindert werden. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger URLs kann das Unternehmensnetzwerk besser geschützt werden.37851,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
DHU Homöopathie Set für Kinder GlobuliAnwendungsgebiet von Homöopathie Set für Kinder GlobuliHomöopathie Set für Kinder Globuli ist ein registriertes homöopathisches Arzneimittel und daher ohne Angabe einer therapeutischen Indikation.Wirkstoffe / Inhaltsstoffe / ZutatenHomöopathie Set für Kinder Globuli enthält je 10 g Globuli von: Aconitum D6 Hilfsstoff: Saccharose Arnica D6 Hilfsstoff: Saccharose Belladonna D6 Hilfsstoff: Saccharose Chamomilla D6 Hilfsstoff: Saccharose GegenanzeigenBei bekannter Überempfindlichkeit gegen einen der oben genannten Inhaltsstoffe sollte das Präparat nicht eingenommen werden.DosierungAnwendungsempfehlung von Homöopathie Set für Kinder Globuli:Da Globuli hauptsächlich über die Schleimhaut im Mund wirken, sollten Sie sie am besten auf der Zunge zergehen lassen. Die günstigste Einnahmezeit ist eine halbe Stunde vor oder nach einer Mahlzeit. Für die richtige Dosierung der Homöopathie Set für Kinder Globuli gelten die Angaben der Packungsbeilage. Liegen diese nicht vor, nehmen Sie folgende allgemeine Empfehlungen als Richtlinie: Bei akuten Beschwerden nehmen Sie bitte stündlich 5 Globuli ein, jedoch höchstens 6 mal täglich. Reduzieren Sie die Einnahme auf 3 mal 5 Globuli täglich, sobald eine Besserung eingetreten ist. Ansonsten gilt: Kinder ab 12 Jahre und Erwachsene: 5 Globuli pro Einnahme Kinder zwischen 6-12 Jahre: 3-4 Globuli pro Einnahme (2/3 der Erwachsenendosis) Kleinkinder bis 6 Jahre: 2-3 Globuli pro Einnahme (1/2 der Erwachsenendosis) Säuglinge im 1. Lebensjahr (nur nach Absprache mit Arzt): 1-2 Globuli pro Einnahme (1/3 der Erwachsenendosis) HinweiseDas Produkt sollte nicht eingenommen werden bei erblicher (hereditärer) Fructose- bzw. Sorbitolintoleranz. Zu Risiken und Nebenwirkungen lesen Sie die Packungsbeilage und fragen Sie Ihre Ärztin, Ihren Arzt oder in Ihrer Apotheke. Homöopathie Set für Kinder Globuli sind apot29,56 €*Versand: 4,99 €Sichere Weiterleitung zum Anbieter
-
HOMÖOPATHIE Set für Kinder Globuli 1 StHomoeopathie Set für Kinder Globuli - Vier homöopathische Mittel: Aconitum, Arnica, Belladonna, Chamomilla (jeweils D 6) - Ganzheitlich. Einfach. Verträglich. - Gesundheit und Wohlbefinden für Ihr Kind. - Im praktischen Set39,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Barthels, Anneliese: Pilze in der Homöopathie und der NaturheilkundePilze in der Homöopathie und der Naturheilkunde , Die Heilkraft der Pilze Pilze sind wie Zauberwesen in einer magischen Welt: Sie berauschen, können Krankheiten hervorrufen, vergiften ¿ aber auch heilen. Anneliese Barthels ist fasziniert von ihrem alchemistischen Können im Sterbe- und Werdeprozess und ihrer Vermittlerrolle im Austausch von Informationen in der Pflanzenwelt. Sie beschreibt das Reich der Pilze, ihre Wirkstoffe, ihre Einsatzmöglichkeiten in der Naturheilkunde sowie als Lieferanten für Arzneimittel und ihr charakteristisches Verhalten. Im Kapitel "Pilze in der Homöopathie" werden die Merkmale von Gemüts- und Körpersymptomen und die besonderen und auffälligen Symptome einzelner Pilzarzneien beschrieben und mit den Themen der Uranserie verglichen. Einen Hauptbestandteil des Fachbuches bilden vier Studien nach homöopathischen Prinzipien zu neuen Pilzen: Echter Zunderschwamm Fom-f., Birkenporling Pipt-b., Schopftintling Copr-c. und Ganoderma lucidum Ganod-l. Die Protokolle sind nach Symptomenschwerpunkten aufgeführt. Mit den Aufzeichnungen von bereits gut verlaufenen Fällen werden die neuen Arzneimittelbilder vervollständigt und verständlicher. Das Repertorium im Anhang erleichtert die Arzneimittelwahl. Neu in der 2. erweiterten Auflage: - Erweiterte Vitalpilzbeschreibung Indikationszusammenfassung - Erweiterungen bei den Erkrankungen durch Pilze - Erweiterungen bei den Arzneimittelbeschreibungen der Pilze in der Homöopathie - HAMSE Ganoderma lucidum - Homöopathische Pilzverordnungen während der Corona-Pandemie , Seife > Autopflege & Aufbereitung , Auflage: 2., erweiterete Auflage 2022, Erscheinungsjahr: 202207, Produktform: Leinen, Autoren: Barthels, Anneliese, Edition: ENL, Auflage: 22002, Auflage/Ausgabe: 2., erweiterete Auflage 2022, Seitenzahl/Blattzahl: 349, Keyword: Heilpraktiker; Mediengruppe Oberfranken Fachverlage; Naturheilverfahren; Ganzheitliche Medizin; Therapie; ML; Prävvention; Symptombehandlung; Mythologie; NutzDiagnoseverfahren; Heilkraft; Naturheilpraxis; Alternative Medizin; Behandlung; Komplementärmedizin; Anneliese Barthels; Pilzmittel; Heilpilz; Phytotherapie; Halluzinogene Gifte; Vitalpilz; Pflanzenheilkunde; Pilzanwendungen; Pilzwissen; Pilzarzneimittel, Fachschema: Medizin / Naturheilkunde, Volksmedizin, Alternativmedizin, Fachkategorie: Familie und Gesundheit, Warengruppe: HC/Ratgeber Gesundheit, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 245, Breite: 170, Höhe: 22, Gewicht: 952, Produktform: Gebunden, Genre: Sachbuch/Ratgeber,39,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Ist Homöopathie gleich Naturheilkunde?
Nein, Homöopathie und Naturheilkunde sind nicht dasselbe. Homöopathie ist eine alternative medizinische Praxis, die auf dem Prinzip der Ähnlichkeitsregel basiert, während Naturheilkunde ein breiterer Begriff ist, der verschiedene alternative Therapien und Heilmethoden umfasst, die die Selbstheilungskräfte des Körpers unterstützen. Homöopathie verwendet stark verdünnte Substanzen, während Naturheilkunde auf natürliche Heilmittel wie Kräuter, Ernährung, Bewegung und Entspannungstechniken setzt. Obwohl beide Ansätze auf ganzheitliche Gesundheit abzielen, unterscheiden sie sich in ihren Grundprinzipien und Anwendungen. **
-
Was ist Phishing auf Vinted? - Was ist Phishing auf Vinted?
Phishing auf Vinted ist eine betrügerische Methode, bei der Kriminelle versuchen, persönliche Informationen wie Passwörter, Kreditkartennummern oder andere sensible Daten von Vinted-Nutzern zu stehlen. Dies geschieht oft durch gefälschte E-Mails oder Nachrichten, die vorgeben, von Vinted zu stammen und die Nutzer dazu auffordern, auf betrügerische Links zu klicken oder ihre Daten preiszugeben. Es ist wichtig, vorsichtig zu sein und keine sensiblen Informationen preiszugeben, um sich vor Phishing auf Vinted zu schützen. **
-
Ist das Phishing von Handynummern genauso strafbar wie allgemeines Phishing?
Ja, das Phishing von Handynummern ist genauso strafbar wie allgemeines Phishing. Beide Handlungen zielen darauf ab, persönliche Informationen zu stehlen und betrügerische Aktivitäten durchzuführen. Die Strafbarkeit hängt von den jeweiligen Gesetzen des Landes ab, in dem das Phishing stattfindet. **
-
Phishing oder echt?
Um herauszufinden, ob eine E-Mail oder Nachricht echt oder ein Phishing-Versuch ist, sollte man aufmerksam auf bestimmte Merkmale achten. Dazu gehört beispielsweise die Überprüfung des Absenders, der Schreibweise und Grammatik, sowie der enthaltenen Links. Bei Unsicherheit ist es ratsam, den Absender direkt zu kontaktieren oder die Website unabhängig zu besuchen, anstatt auf Links in der Nachricht zu klicken. Es ist wichtig, vorsichtig zu sein und persönliche Informationen nicht leichtfertig preiszugeben, um sich vor Betrug zu schützen. **
Ähnliche Suchbegriffe für Phishing
-
Leitfaden NaturheilkundeLeitfaden Naturheilkunde , Methoden, Konzepte und praktische Anwendung , Seife > Autopflege & Aufbereitung , Auflage: 8. Auflage, Erscheinungsjahr: 20250212, Redaktion: Schmiedel, Volker~Matejka, Rainer~Khokhar, Anika M. Rajput, Auflage: 25008, Auflage/Ausgabe: 8. Auflage, Seitenzahl/Blattzahl: 1340, Abbildungen: 90 farbige Abbildungen, Keyword: Naturheilverfahren; Komplementärmedizin; Ganzheitsmedizin; Weiterbildung; Heilpraktiker Ausbildung; TCM; TEM; TEK; Integrative Medizin; Interdisziplinäre Heilkunde; Kneipp; Traditionelle Chinesische Medizin; Traditionelle Europäische Medizin;, Fachschema: Heilen / Naturheilkunde~Heilmittel / Naturheilmittel~Naturheilkunde - Naturheilverfahren~Naturmedizin~Medizin / Naturheilkunde, Volksmedizin, Alternativmedizin, Fachkategorie: Alternativmedizin, Warengruppe: HC/Alternative Medizin/Naturmedizin/Homöopathie, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 229, Breite: 152, Höhe: 48, Gewicht: 2, Produktform: Kartoniert, Genre: Mathematik/Naturwissenschaften/Technik/Medizin,86,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Phishing URLKaspersky Threat Data Feeds – Phishing URL In der heutigen vernetzten Welt stellen Phishing-Angriffe eine der größten Cyberbedrohungen für Unternehmen und Privatpersonen dar. Cyberkriminelle nutzen bösartige Websites, um Benutzerdaten zu stehlen, vertrauliche Informationen auszuspionieren und schädliche Aktivitäten auszuführen. Um sich gegen diese Angriffe zu wappnen, benötigen Unternehmen kontinuierlich aktualisierte Informationen über gefährliche URLs. **Kaspersky Threat Data Feeds – Phishing URL** bietet eine umfassende und ständig aktualisierte Datenquelle über bekannte Phishing-URLs, die es Unternehmen ermöglicht, potenziell schädliche Websites zu identifizieren und ihre Systeme effektiv vor Phishing-Angriffen zu schützen. Überblick über Kaspersky Threat Data Feeds – Phishing URL Der **Kaspersky Threat Data Feeds – Phishing URL**-Dienst stellt Unternehmen eine stetig aktualisierte Datenbank über URLs zur Verfügung, die als Phishing-Websites identifiziert wurden. Diese Feeds umfassen Details über verdächtige und bösartige Websites, die darauf abzielen, Benutzerdaten zu stehlen oder Schadsoftware zu verbreiten. Durch die Integration dieser Informationen in bestehende Sicherheitslösungen können Unternehmen ihre Abwehrmechanismen stärken und die Wahrscheinlichkeit von Cyberangriffen erheblich verringern. Hauptfunktionen Umfassende Phishing-URL-Daten: Bereitstellung einer ständig aktualisierten Datenbank mit Phishing-URLs, die in Echtzeit Bedrohungen erkennen und blockieren hilft. Zusätzliche Bedrohungsinformationen: Zu jeder URL werden relevante Details wie Kategorie, Bedrohungslevel und geografische Herkunft geliefert. Nahtlose Integration: Einfache Implementierung der Datenfeeds in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitssysteme. Minimierung von Fehlalarmen: Durch die Bereitstellung präziser Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams gesteigert. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor sie in das System eindringen können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Phishing: Durch den Zugang zu aktuellen Bedrohungsdaten können Unternehmen schädliche Phishing-URLs schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Phishing URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Phishing URL Verhinderung von Identitätsdiebstahl: Durch Blockierung von Phishing-URLs können Unternehmen sicherstellen, dass Mitarbeiter und Kunden nicht auf gefälschte Websites zugreifen. Schutz vor Datendiebstahl: Phishing-Angriffe, die darauf abzielen, sensible Daten zu sammeln, können frühzeitig erkannt und verhindert werden. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger URLs kann das Unternehmensnetzwerk besser geschützt werden.20258,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Phishing URLKaspersky Threat Data Feeds – Phishing URL In der heutigen vernetzten Welt stellen Phishing-Angriffe eine der größten Cyberbedrohungen für Unternehmen und Privatpersonen dar. Cyberkriminelle nutzen bösartige Websites, um Benutzerdaten zu stehlen, vertrauliche Informationen auszuspionieren und schädliche Aktivitäten auszuführen. Um sich gegen diese Angriffe zu wappnen, benötigen Unternehmen kontinuierlich aktualisierte Informationen über gefährliche URLs. **Kaspersky Threat Data Feeds – Phishing URL** bietet eine umfassende und ständig aktualisierte Datenquelle über bekannte Phishing-URLs, die es Unternehmen ermöglicht, potenziell schädliche Websites zu identifizieren und ihre Systeme effektiv vor Phishing-Angriffen zu schützen. Überblick über Kaspersky Threat Data Feeds – Phishing URL Der **Kaspersky Threat Data Feeds – Phishing URL**-Dienst stellt Unternehmen eine stetig aktualisierte Datenbank über URLs zur Verfügung, die als Phishing-Websites identifiziert wurden. Diese Feeds umfassen Details über verdächtige und bösartige Websites, die darauf abzielen, Benutzerdaten zu stehlen oder Schadsoftware zu verbreiten. Durch die Integration dieser Informationen in bestehende Sicherheitslösungen können Unternehmen ihre Abwehrmechanismen stärken und die Wahrscheinlichkeit von Cyberangriffen erheblich verringern. Hauptfunktionen Umfassende Phishing-URL-Daten: Bereitstellung einer ständig aktualisierten Datenbank mit Phishing-URLs, die in Echtzeit Bedrohungen erkennen und blockieren hilft. Zusätzliche Bedrohungsinformationen: Zu jeder URL werden relevante Details wie Kategorie, Bedrohungslevel und geografische Herkunft geliefert. Nahtlose Integration: Einfache Implementierung der Datenfeeds in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitssysteme. Minimierung von Fehlalarmen: Durch die Bereitstellung präziser Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams gesteigert. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor sie in das System eindringen können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Phishing: Durch den Zugang zu aktuellen Bedrohungsdaten können Unternehmen schädliche Phishing-URLs schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Phishing URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Phishing URL Verhinderung von Identitätsdiebstahl: Durch Blockierung von Phishing-URLs können Unternehmen sicherstellen, dass Mitarbeiter und Kunden nicht auf gefälschte Websites zugreifen. Schutz vor Datendiebstahl: Phishing-Angriffe, die darauf abzielen, sensible Daten zu sammeln, können frühzeitig erkannt und verhindert werden. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger URLs kann das Unternehmensnetzwerk besser geschützt werden.35958,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Phishing URLKaspersky Threat Data Feeds – Phishing URL In der heutigen vernetzten Welt stellen Phishing-Angriffe eine der größten Cyberbedrohungen für Unternehmen und Privatpersonen dar. Cyberkriminelle nutzen bösartige Websites, um Benutzerdaten zu stehlen, vertrauliche Informationen auszuspionieren und schädliche Aktivitäten auszuführen. Um sich gegen diese Angriffe zu wappnen, benötigen Unternehmen kontinuierlich aktualisierte Informationen über gefährliche URLs. **Kaspersky Threat Data Feeds – Phishing URL** bietet eine umfassende und ständig aktualisierte Datenquelle über bekannte Phishing-URLs, die es Unternehmen ermöglicht, potenziell schädliche Websites zu identifizieren und ihre Systeme effektiv vor Phishing-Angriffen zu schützen. Überblick über Kaspersky Threat Data Feeds – Phishing URL Der **Kaspersky Threat Data Feeds – Phishing URL**-Dienst stellt Unternehmen eine stetig aktualisierte Datenbank über URLs zur Verfügung, die als Phishing-Websites identifiziert wurden. Diese Feeds umfassen Details über verdächtige und bösartige Websites, die darauf abzielen, Benutzerdaten zu stehlen oder Schadsoftware zu verbreiten. Durch die Integration dieser Informationen in bestehende Sicherheitslösungen können Unternehmen ihre Abwehrmechanismen stärken und die Wahrscheinlichkeit von Cyberangriffen erheblich verringern. Hauptfunktionen Umfassende Phishing-URL-Daten: Bereitstellung einer ständig aktualisierten Datenbank mit Phishing-URLs, die in Echtzeit Bedrohungen erkennen und blockieren hilft. Zusätzliche Bedrohungsinformationen: Zu jeder URL werden relevante Details wie Kategorie, Bedrohungslevel und geografische Herkunft geliefert. Nahtlose Integration: Einfache Implementierung der Datenfeeds in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitssysteme. Minimierung von Fehlalarmen: Durch die Bereitstellung präziser Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams gesteigert. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor sie in das System eindringen können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Phishing: Durch den Zugang zu aktuellen Bedrohungsdaten können Unternehmen schädliche Phishing-URLs schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Phishing URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Phishing URL Verhinderung von Identitätsdiebstahl: Durch Blockierung von Phishing-URLs können Unternehmen sicherstellen, dass Mitarbeiter und Kunden nicht auf gefälschte Websites zugreifen. Schutz vor Datendiebstahl: Phishing-Angriffe, die darauf abzielen, sensible Daten zu sammeln, können frühzeitig erkannt und verhindert werden. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger URLs kann das Unternehmensnetzwerk besser geschützt werden.21324,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was ist Phishing?
Phishing ist eine betrügerische Methode, bei der Cyberkriminelle versuchen, an vertrauliche Informationen wie Passwörter, Kreditkartennummern oder persönliche Daten zu gelangen. Dies geschieht oft durch gefälschte E-Mails, Websites oder Nachrichten, die den Anschein erwecken, von vertrauenswürdigen Quellen zu stammen. Das Ziel von Phishing ist es, die Opfer dazu zu bringen, ihre sensiblen Daten preiszugeben, um sie dann für betrügerische Zwecke zu nutzen. Es ist wichtig, vorsichtig zu sein und verdächtige Nachrichten oder Links nicht zu öffnen, um sich vor Phishing-Angriffen zu schützen. **
-
Was bedeutet Phishing?
Phishing bezeichnet eine Methode des Internetbetrugs, bei der Betrüger versuchen, sensible Informationen wie Passwörter, Kreditkartennummern oder persönliche Daten von ahnungslosen Nutzern zu stehlen. Dies geschieht in der Regel durch gefälschte E-Mails, Websites oder Nachrichten, die den Anschein erwecken, von vertrauenswürdigen Unternehmen oder Personen zu stammen. Das Ziel des Phishings ist es, diese Informationen für betrügerische Zwecke zu nutzen, wie zum Beispiel Identitätsdiebstahl oder finanziellen Betrug. **
-
Was ist DHL Phishing?
DHL Phishing ist eine betrügerische Methode, bei der Kriminelle gefälschte E-Mails oder SMS im Namen des Logistikunternehmens DHL versenden. In diesen Nachrichten wird meist behauptet, dass ein Paket nicht zugestellt werden konnte und der Empfänger auf einen Link klicken oder persönliche Daten eingeben muss, um das Problem zu lösen. Das Ziel dieser Phishing-Attacken ist es, sensible Informationen wie Passwörter, Kreditkartendaten oder persönliche Daten der Opfer zu stehlen. Es ist wichtig, solche betrügerischen Nachrichten zu erkennen und nicht auf Links zu klicken oder persönliche Informationen preiszugeben. **
-
Wer haftet bei Phishing?
Wer haftet bei Phishing? In der Regel haftet der Phishing-Angreifer, da er durch betrügerische Handlungen versucht, an persönliche Informationen oder Geld zu gelangen. Allerdings können auch die Opfer von Phishing haftbar gemacht werden, wenn sie grob fahrlässig gehandelt haben, z.B. indem sie persönliche Daten preisgegeben haben. Banken und Unternehmen können ebenfalls haftbar sein, wenn sie nicht ausreichend Maßnahmen zum Schutz vor Phishing-Angriffen getroffen haben. Letztendlich ist die Haftung bei Phishing eine komplexe Angelegenheit, die von verschiedenen Faktoren abhängt und im Einzelfall geprüft werden muss. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.