Domain homöopathie-hamburg.de kaufen?
Wir ziehen mit dem Projekt
homöopathie-hamburg.de um.
Sind Sie am Kauf der Domain
homöopathie-hamburg.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain homöopathie-hamburg.de kaufen?
Wo kann man ein Botnet kaufen?
Ich kann Ihnen keine Informationen darüber geben, wo ein Botnetz gekauft werden kann. Der Kauf oder Verkauf von Botnetzen ist illegal und kann zu schwerwiegenden rechtlichen Konsequenzen führen. Es ist wichtig, dass Sie sich an die geltenden Gesetze halten und keine illegalen Aktivitäten unterstützen. **
Warum kann man ein Botnet nicht mit Tarpits behindern?
Ein Botnet besteht aus einer großen Anzahl von infizierten Computern, die von einem zentralen Steuerungsserver gesteuert werden. Tarpits sind jedoch darauf ausgelegt, einzelne Verbindungen zu verlangsamen oder zu blockieren, indem sie den Datenverkehr absichtlich verlangsamen. Da ein Botnet jedoch über viele verschiedene infizierte Computer verfügt, würde das Verlangsamen oder Blockieren einzelner Verbindungen keinen großen Einfluss auf das gesamte Botnet haben. Es wäre effektiver, die infizierten Computer zu bereinigen oder den Steuerungsserver zu identifizieren und zu deaktivieren. **


Ähnliche Suchbegriffe für Botnet
Top-Angebote
Produkte zum Begriff Botnet:
-
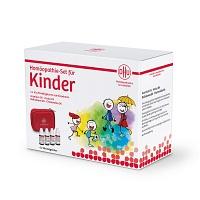
HOMÖOPATHIE Set für Kinder Globuli 1 StHomoeopathie Set für Kinder Globuli - Vier homöopathische Mittel: Aconitum, Arnica, Belladonna, Chamomilla (jeweils D 6) - Ganzheitlich. Einfach. Verträglich. - Gesundheit und Wohlbefinden für Ihr Kind. - Im praktischen Set39,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Barthels, Anneliese: Pilze in der Homöopathie und der NaturheilkundePilze in der Homöopathie und der Naturheilkunde , Die Heilkraft der Pilze Pilze sind wie Zauberwesen in einer magischen Welt: Sie berauschen, können Krankheiten hervorrufen, vergiften ¿ aber auch heilen. Anneliese Barthels ist fasziniert von ihrem alchemistischen Können im Sterbe- und Werdeprozess und ihrer Vermittlerrolle im Austausch von Informationen in der Pflanzenwelt. Sie beschreibt das Reich der Pilze, ihre Wirkstoffe, ihre Einsatzmöglichkeiten in der Naturheilkunde sowie als Lieferanten für Arzneimittel und ihr charakteristisches Verhalten. Im Kapitel "Pilze in der Homöopathie" werden die Merkmale von Gemüts- und Körpersymptomen und die besonderen und auffälligen Symptome einzelner Pilzarzneien beschrieben und mit den Themen der Uranserie verglichen. Einen Hauptbestandteil des Fachbuches bilden vier Studien nach homöopathischen Prinzipien zu neuen Pilzen: Echter Zunderschwamm Fom-f., Birkenporling Pipt-b., Schopftintling Copr-c. und Ganoderma lucidum Ganod-l. Die Protokolle sind nach Symptomenschwerpunkten aufgeführt. Mit den Aufzeichnungen von bereits gut verlaufenen Fällen werden die neuen Arzneimittelbilder vervollständigt und verständlicher. Das Repertorium im Anhang erleichtert die Arzneimittelwahl. Neu in der 2. erweiterten Auflage: - Erweiterte Vitalpilzbeschreibung Indikationszusammenfassung - Erweiterungen bei den Erkrankungen durch Pilze - Erweiterungen bei den Arzneimittelbeschreibungen der Pilze in der Homöopathie - HAMSE Ganoderma lucidum - Homöopathische Pilzverordnungen während der Corona-Pandemie , Seife > Autopflege & Aufbereitung , Auflage: 2., erweiterete Auflage 2022, Erscheinungsjahr: 202207, Produktform: Leinen, Autoren: Barthels, Anneliese, Edition: ENL, Auflage: 22002, Auflage/Ausgabe: 2., erweiterete Auflage 2022, Seitenzahl/Blattzahl: 349, Keyword: Heilpraktiker; Mediengruppe Oberfranken Fachverlage; Naturheilverfahren; Ganzheitliche Medizin; Therapie; ML; Prävvention; Symptombehandlung; Mythologie; NutzDiagnoseverfahren; Heilkraft; Naturheilpraxis; Alternative Medizin; Behandlung; Komplementärmedizin; Anneliese Barthels; Pilzmittel; Heilpilz; Phytotherapie; Halluzinogene Gifte; Vitalpilz; Pflanzenheilkunde; Pilzanwendungen; Pilzwissen; Pilzarzneimittel, Fachschema: Medizin / Naturheilkunde, Volksmedizin, Alternativmedizin, Fachkategorie: Familie und Gesundheit, Warengruppe: HC/Ratgeber Gesundheit, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 245, Breite: 170, Höhe: 22, Gewicht: 952, Produktform: Gebunden, Genre: Sachbuch/Ratgeber,39,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Leitfaden NaturheilkundeLeitfaden Naturheilkunde , Methoden, Konzepte und praktische Anwendung , Seife > Autopflege & Aufbereitung , Auflage: 8. Auflage, Erscheinungsjahr: 20250212, Redaktion: Schmiedel, Volker~Matejka, Rainer~Khokhar, Anika M. Rajput, Auflage: 25008, Auflage/Ausgabe: 8. Auflage, Seitenzahl/Blattzahl: 1340, Abbildungen: 90 farbige Abbildungen, Keyword: Naturheilverfahren; Komplementärmedizin; Ganzheitsmedizin; Weiterbildung; Heilpraktiker Ausbildung; TCM; TEM; TEK; Integrative Medizin; Interdisziplinäre Heilkunde; Kneipp; Traditionelle Chinesische Medizin; Traditionelle Europäische Medizin;, Fachschema: Heilen / Naturheilkunde~Heilmittel / Naturheilmittel~Naturheilkunde - Naturheilverfahren~Naturmedizin~Medizin / Naturheilkunde, Volksmedizin, Alternativmedizin, Fachkategorie: Alternativmedizin, Warengruppe: HC/Alternative Medizin/Naturmedizin/Homöopathie, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 229, Breite: 152, Höhe: 48, Gewicht: 2, Produktform: Kartoniert, Genre: Mathematik/Naturwissenschaften/Technik/Medizin,86,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.37851,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter



-
Wie kann man einen Botnet-Virus auf einem Computer erkennen und entfernen?
Es gibt verschiedene Anzeichen, die auf einen Botnet-Virus hinweisen können, wie zum Beispiel eine langsame Internetverbindung, häufige Abstürze oder ungewöhnliche Aktivitäten auf dem Computer. Um den Virus zu entfernen, sollte man zuerst einen Virenscan mit einer vertrauenswürdigen Antivirensoftware durchführen. Wenn der Virus erkannt wird, sollte man die Anweisungen des Antivirenprogramms befolgen, um den Virus zu entfernen. Es kann auch hilfreich sein, das Betriebssystem und alle installierten Programme auf den neuesten Stand zu bringen und regelmäßig Sicherheitsupdates durchzuführen, um das Risiko einer Infektion zu minimieren. **
-
Ist Homöopathie gleich Naturheilkunde?
Nein, Homöopathie und Naturheilkunde sind nicht dasselbe. Homöopathie ist eine alternative medizinische Praxis, die auf dem Prinzip der Ähnlichkeitsregel basiert, während Naturheilkunde ein breiterer Begriff ist, der verschiedene alternative Therapien und Heilmethoden umfasst, die die Selbstheilungskräfte des Körpers unterstützen. Homöopathie verwendet stark verdünnte Substanzen, während Naturheilkunde auf natürliche Heilmittel wie Kräuter, Ernährung, Bewegung und Entspannungstechniken setzt. Obwohl beide Ansätze auf ganzheitliche Gesundheit abzielen, unterscheiden sie sich in ihren Grundprinzipien und Anwendungen. **
-
Seit 4 Monaten ist die Internetleitung durch einen Botnet-Angriff beschädigt, und es gibt kein Internet.
Es ist bedauerlich, dass deine Internetleitung seit 4 Monaten durch einen Botnet-Angriff beschädigt ist und du kein Internet hast. Es ist wichtig, dass du dich umgehend mit deinem Internetanbieter in Verbindung setzt, um das Problem zu melden und eine Lösung zu finden. Möglicherweise müssen Sicherheitsmaßnahmen ergriffen oder die Leitung repariert werden, um das Internet wiederherzustellen. **
-
Was ist der Unterschied zwischen Homöopathie und Naturheilkunde?
Der Unterschied zwischen Homöopathie und Naturheilkunde liegt hauptsächlich in ihren Ansätzen und Methoden. Homöopathie basiert auf dem Prinzip der Ähnlichkeitsregel, bei der Substanzen in stark verdünnter Form verwendet werden, um die Selbstheilungskräfte des Körpers anzuregen. Naturheilkunde hingegen nutzt verschiedene natürliche Therapien wie Kräutermedizin, Ernährung, Bewegung und Entspannung, um die Gesundheit zu fördern. Ein weiterer Unterschied besteht darin, dass Homöopathie oft individuell auf den Patienten zugeschnittene Mittel verwendet, während Naturheilkunde einen ganzheitlichen Ansatz verfolgt, der den gesamten Körper und Geist betrachtet. Homöopathie wird manchmal als alternative Medizin angesehen, während Naturheilkunde eher als komplementäre Medizin betrachtet wird, die mit konventionellen medizinischen Ansätzen kombiniert werden kann. Trotz ihrer Unterschiede können beide Ansätze dazu beitragen, die Gesundheit und das Wohlbefinden zu verbessern. **


Was sind Globuli und wie werden sie bei der Homöopathie angewendet?
Globuli sind kleine Kügelchen aus Saccharose oder Lactose, die mit homöopathischen Wirkstoffen imprägniert sind. Sie werden in der Homöopathie eingesetzt, indem sie unter der Zunge zergehen gelassen werden, um die Wirkstoffe über die Mundschleimhaut aufzunehmen. Die Idee dahinter ist, dass die Globuli die Selbstheilungskräfte des Körpers anregen sollen. **
Wie wirkt sich die Potenzierung auf die Wirksamkeit von Arzneimitteln aus? Welche Vorteile bietet die Potenzierung in der Naturheilkunde?
Die Potenzierung erhöht die Wirksamkeit von Arzneimitteln, indem sie die Konzentration der Wirkstoffe erhöht. In der Naturheilkunde ermöglicht die Potenzierung eine sanfte und schonende Behandlung ohne starke Nebenwirkungen. Zudem können durch die Potenzierung auch feinstoffliche Wirkungen auf den Organismus erzielt werden. **
Top-Angebote
Produkte zum Begriff Botnet:
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.35958,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
DHU Homöopathie Set für Kinder GlobuliAnwendungsgebiet von Homöopathie Set für Kinder GlobuliHomöopathie Set für Kinder Globuli ist ein registriertes homöopathisches Arzneimittel und daher ohne Angabe einer therapeutischen Indikation.Wirkstoffe / Inhaltsstoffe / ZutatenHomöopathie Set für Kinder Globuli enthält je 10 g Globuli von: Aconitum D6 Hilfsstoff: Saccharose Arnica D6 Hilfsstoff: Saccharose Belladonna D6 Hilfsstoff: Saccharose Chamomilla D6 Hilfsstoff: Saccharose GegenanzeigenBei bekannter Überempfindlichkeit gegen einen der oben genannten Inhaltsstoffe sollte das Präparat nicht eingenommen werden.DosierungAnwendungsempfehlung von Homöopathie Set für Kinder Globuli:Da Globuli hauptsächlich über die Schleimhaut im Mund wirken, sollten Sie sie am besten auf der Zunge zergehen lassen. Die günstigste Einnahmezeit ist eine halbe Stunde vor oder nach einer Mahlzeit. Für die richtige Dosierung der Homöopathie Set für Kinder Globuli gelten die Angaben der Packungsbeilage. Liegen diese nicht vor, nehmen Sie folgende allgemeine Empfehlungen als Richtlinie: Bei akuten Beschwerden nehmen Sie bitte stündlich 5 Globuli ein, jedoch höchstens 6 mal täglich. Reduzieren Sie die Einnahme auf 3 mal 5 Globuli täglich, sobald eine Besserung eingetreten ist. Ansonsten gilt: Kinder ab 12 Jahre und Erwachsene: 5 Globuli pro Einnahme Kinder zwischen 6-12 Jahre: 3-4 Globuli pro Einnahme (2/3 der Erwachsenendosis) Kleinkinder bis 6 Jahre: 2-3 Globuli pro Einnahme (1/2 der Erwachsenendosis) Säuglinge im 1. Lebensjahr (nur nach Absprache mit Arzt): 1-2 Globuli pro Einnahme (1/3 der Erwachsenendosis) HinweiseDas Produkt sollte nicht eingenommen werden bei erblicher (hereditärer) Fructose- bzw. Sorbitolintoleranz. Zu Risiken und Nebenwirkungen lesen Sie die Packungsbeilage und fragen Sie Ihre Ärztin, Ihren Arzt oder in Ihrer Apotheke. Homöopathie Set für Kinder Globuli sind apot29,56 €*Versand: 4,99 €Sichere Weiterleitung zum Anbieter
-
HOMÖOPATHIE Set für Kinder Globuli 1 StHomoeopathie Set für Kinder Globuli - Vier homöopathische Mittel: Aconitum, Arnica, Belladonna, Chamomilla (jeweils D 6) - Ganzheitlich. Einfach. Verträglich. - Gesundheit und Wohlbefinden für Ihr Kind. - Im praktischen Set39,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Barthels, Anneliese: Pilze in der Homöopathie und der NaturheilkundePilze in der Homöopathie und der Naturheilkunde , Die Heilkraft der Pilze Pilze sind wie Zauberwesen in einer magischen Welt: Sie berauschen, können Krankheiten hervorrufen, vergiften ¿ aber auch heilen. Anneliese Barthels ist fasziniert von ihrem alchemistischen Können im Sterbe- und Werdeprozess und ihrer Vermittlerrolle im Austausch von Informationen in der Pflanzenwelt. Sie beschreibt das Reich der Pilze, ihre Wirkstoffe, ihre Einsatzmöglichkeiten in der Naturheilkunde sowie als Lieferanten für Arzneimittel und ihr charakteristisches Verhalten. Im Kapitel "Pilze in der Homöopathie" werden die Merkmale von Gemüts- und Körpersymptomen und die besonderen und auffälligen Symptome einzelner Pilzarzneien beschrieben und mit den Themen der Uranserie verglichen. Einen Hauptbestandteil des Fachbuches bilden vier Studien nach homöopathischen Prinzipien zu neuen Pilzen: Echter Zunderschwamm Fom-f., Birkenporling Pipt-b., Schopftintling Copr-c. und Ganoderma lucidum Ganod-l. Die Protokolle sind nach Symptomenschwerpunkten aufgeführt. Mit den Aufzeichnungen von bereits gut verlaufenen Fällen werden die neuen Arzneimittelbilder vervollständigt und verständlicher. Das Repertorium im Anhang erleichtert die Arzneimittelwahl. Neu in der 2. erweiterten Auflage: - Erweiterte Vitalpilzbeschreibung Indikationszusammenfassung - Erweiterungen bei den Erkrankungen durch Pilze - Erweiterungen bei den Arzneimittelbeschreibungen der Pilze in der Homöopathie - HAMSE Ganoderma lucidum - Homöopathische Pilzverordnungen während der Corona-Pandemie , Seife > Autopflege & Aufbereitung , Auflage: 2., erweiterete Auflage 2022, Erscheinungsjahr: 202207, Produktform: Leinen, Autoren: Barthels, Anneliese, Edition: ENL, Auflage: 22002, Auflage/Ausgabe: 2., erweiterete Auflage 2022, Seitenzahl/Blattzahl: 349, Keyword: Heilpraktiker; Mediengruppe Oberfranken Fachverlage; Naturheilverfahren; Ganzheitliche Medizin; Therapie; ML; Prävvention; Symptombehandlung; Mythologie; NutzDiagnoseverfahren; Heilkraft; Naturheilpraxis; Alternative Medizin; Behandlung; Komplementärmedizin; Anneliese Barthels; Pilzmittel; Heilpilz; Phytotherapie; Halluzinogene Gifte; Vitalpilz; Pflanzenheilkunde; Pilzanwendungen; Pilzwissen; Pilzarzneimittel, Fachschema: Medizin / Naturheilkunde, Volksmedizin, Alternativmedizin, Fachkategorie: Familie und Gesundheit, Warengruppe: HC/Ratgeber Gesundheit, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 245, Breite: 170, Höhe: 22, Gewicht: 952, Produktform: Gebunden, Genre: Sachbuch/Ratgeber,39,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wo kann man ein Botnet kaufen?
Ich kann Ihnen keine Informationen darüber geben, wo ein Botnetz gekauft werden kann. Der Kauf oder Verkauf von Botnetzen ist illegal und kann zu schwerwiegenden rechtlichen Konsequenzen führen. Es ist wichtig, dass Sie sich an die geltenden Gesetze halten und keine illegalen Aktivitäten unterstützen. **
-
Warum kann man ein Botnet nicht mit Tarpits behindern?
Ein Botnet besteht aus einer großen Anzahl von infizierten Computern, die von einem zentralen Steuerungsserver gesteuert werden. Tarpits sind jedoch darauf ausgelegt, einzelne Verbindungen zu verlangsamen oder zu blockieren, indem sie den Datenverkehr absichtlich verlangsamen. Da ein Botnet jedoch über viele verschiedene infizierte Computer verfügt, würde das Verlangsamen oder Blockieren einzelner Verbindungen keinen großen Einfluss auf das gesamte Botnet haben. Es wäre effektiver, die infizierten Computer zu bereinigen oder den Steuerungsserver zu identifizieren und zu deaktivieren. **
-
Wie kann man einen Botnet-Virus auf einem Computer erkennen und entfernen?
Es gibt verschiedene Anzeichen, die auf einen Botnet-Virus hinweisen können, wie zum Beispiel eine langsame Internetverbindung, häufige Abstürze oder ungewöhnliche Aktivitäten auf dem Computer. Um den Virus zu entfernen, sollte man zuerst einen Virenscan mit einer vertrauenswürdigen Antivirensoftware durchführen. Wenn der Virus erkannt wird, sollte man die Anweisungen des Antivirenprogramms befolgen, um den Virus zu entfernen. Es kann auch hilfreich sein, das Betriebssystem und alle installierten Programme auf den neuesten Stand zu bringen und regelmäßig Sicherheitsupdates durchzuführen, um das Risiko einer Infektion zu minimieren. **
-
Ist Homöopathie gleich Naturheilkunde?
Nein, Homöopathie und Naturheilkunde sind nicht dasselbe. Homöopathie ist eine alternative medizinische Praxis, die auf dem Prinzip der Ähnlichkeitsregel basiert, während Naturheilkunde ein breiterer Begriff ist, der verschiedene alternative Therapien und Heilmethoden umfasst, die die Selbstheilungskräfte des Körpers unterstützen. Homöopathie verwendet stark verdünnte Substanzen, während Naturheilkunde auf natürliche Heilmittel wie Kräuter, Ernährung, Bewegung und Entspannungstechniken setzt. Obwohl beide Ansätze auf ganzheitliche Gesundheit abzielen, unterscheiden sie sich in ihren Grundprinzipien und Anwendungen. **
Ähnliche Suchbegriffe für Botnet
-
Leitfaden NaturheilkundeLeitfaden Naturheilkunde , Methoden, Konzepte und praktische Anwendung , Seife > Autopflege & Aufbereitung , Auflage: 8. Auflage, Erscheinungsjahr: 20250212, Redaktion: Schmiedel, Volker~Matejka, Rainer~Khokhar, Anika M. Rajput, Auflage: 25008, Auflage/Ausgabe: 8. Auflage, Seitenzahl/Blattzahl: 1340, Abbildungen: 90 farbige Abbildungen, Keyword: Naturheilverfahren; Komplementärmedizin; Ganzheitsmedizin; Weiterbildung; Heilpraktiker Ausbildung; TCM; TEM; TEK; Integrative Medizin; Interdisziplinäre Heilkunde; Kneipp; Traditionelle Chinesische Medizin; Traditionelle Europäische Medizin;, Fachschema: Heilen / Naturheilkunde~Heilmittel / Naturheilmittel~Naturheilkunde - Naturheilverfahren~Naturmedizin~Medizin / Naturheilkunde, Volksmedizin, Alternativmedizin, Fachkategorie: Alternativmedizin, Warengruppe: HC/Alternative Medizin/Naturmedizin/Homöopathie, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 229, Breite: 152, Höhe: 48, Gewicht: 2, Produktform: Kartoniert, Genre: Mathematik/Naturwissenschaften/Technik/Medizin,86,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.37851,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.20258,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.21324,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Seit 4 Monaten ist die Internetleitung durch einen Botnet-Angriff beschädigt, und es gibt kein Internet.
Es ist bedauerlich, dass deine Internetleitung seit 4 Monaten durch einen Botnet-Angriff beschädigt ist und du kein Internet hast. Es ist wichtig, dass du dich umgehend mit deinem Internetanbieter in Verbindung setzt, um das Problem zu melden und eine Lösung zu finden. Möglicherweise müssen Sicherheitsmaßnahmen ergriffen oder die Leitung repariert werden, um das Internet wiederherzustellen. **
-
Was ist der Unterschied zwischen Homöopathie und Naturheilkunde?
Der Unterschied zwischen Homöopathie und Naturheilkunde liegt hauptsächlich in ihren Ansätzen und Methoden. Homöopathie basiert auf dem Prinzip der Ähnlichkeitsregel, bei der Substanzen in stark verdünnter Form verwendet werden, um die Selbstheilungskräfte des Körpers anzuregen. Naturheilkunde hingegen nutzt verschiedene natürliche Therapien wie Kräutermedizin, Ernährung, Bewegung und Entspannung, um die Gesundheit zu fördern. Ein weiterer Unterschied besteht darin, dass Homöopathie oft individuell auf den Patienten zugeschnittene Mittel verwendet, während Naturheilkunde einen ganzheitlichen Ansatz verfolgt, der den gesamten Körper und Geist betrachtet. Homöopathie wird manchmal als alternative Medizin angesehen, während Naturheilkunde eher als komplementäre Medizin betrachtet wird, die mit konventionellen medizinischen Ansätzen kombiniert werden kann. Trotz ihrer Unterschiede können beide Ansätze dazu beitragen, die Gesundheit und das Wohlbefinden zu verbessern. **
-
Was sind Globuli und wie werden sie bei der Homöopathie angewendet?
Globuli sind kleine Kügelchen aus Saccharose oder Lactose, die mit homöopathischen Wirkstoffen imprägniert sind. Sie werden in der Homöopathie eingesetzt, indem sie unter der Zunge zergehen gelassen werden, um die Wirkstoffe über die Mundschleimhaut aufzunehmen. Die Idee dahinter ist, dass die Globuli die Selbstheilungskräfte des Körpers anregen sollen. **
-
Wie wirkt sich die Potenzierung auf die Wirksamkeit von Arzneimitteln aus? Welche Vorteile bietet die Potenzierung in der Naturheilkunde?
Die Potenzierung erhöht die Wirksamkeit von Arzneimitteln, indem sie die Konzentration der Wirkstoffe erhöht. In der Naturheilkunde ermöglicht die Potenzierung eine sanfte und schonende Behandlung ohne starke Nebenwirkungen. Zudem können durch die Potenzierung auch feinstoffliche Wirkungen auf den Organismus erzielt werden. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.